


3줄 핵심 요약
- Claude Team이나 Enterprise 관리자와 Mixpanel 조직 관리자가 한 번 설정하면, 구성원 전원이 Mixpanel 로그인 화면 없이 MCP에 연결돼요.(단, Claude에는 로그인돼 있어야 하고 클로드 계정과 믹스패널 계정이 동일해야 합니다)
- 연결 후에는 Mixpanel은 요청마다 그 사람이 원래 가진 프로젝트 권한에 따라 믹스패널 프로젝트에 액세스 할 수 있어요.
- 누가 언제 MCP를 연결했는지는 감사 로그에 남아요. 퇴사자는 Mixpanel 조직에서 빼면 바로 막혀요. Claude 조직이나 Okta에서도 빼 두면 Claude가 그 사람으로 다시 연결하는 것까지 막혀요.
지난달 분석팀 8명이 각자 Claude에 Mixpanel MCP를 연결했어요. 그 중 한 명이 지난주에 퇴사해서 보안팀이 "퇴사한 분 Claude 커넥트는 끊으셨나요"라고 물었어요. 그런데 확인이 안되는거죠. 각자 개인 계정으로 연결한 터라, 지금 연결돼 있는지도 관리자가 대신 끊어 줄 수도 없었거든요.
사실 큰 문제는 아닐 수 있죠. Mixpanel 계정을 지우면 데이터는 액세스가 어렵고, 감사 로그에는 그 사람이 언제 연결했는지 남아 있어요. 하지만 그건 사후 확인일 뿐이에요. Claude 커넥트가 정리됐는지, 그래서 정말 권한 정리가 잘 끝난 것인지는 아무도 확인할 수 없으니까요.
개인별 연결 방식이 나쁜 건 아니지만, 조직 단위 보안을 위해 일괄 관리와 회수를 고려한다면 Mixpanel이 Claude 조직 전체를 한 번에 연결하는 관리형 인증(Managed authorization), 관리형 커넥터를 활용할 수 있어요. 관리자가 한 번만 설정하면, 구성원이 Claude를 열면 Mixpanel 커넥터가 이미 연결돼 있고, 관리자는 필요할 때 연결을 회수할 수 있어요.
이 글에서 알 수 있는 3가지
- 믹스패널 관리형 인증은 무엇인지?
- 믹스패널 관리형 인증은 어떻게 작동하는지?
- 보안팀이 가장 많이 묻는 권한과 기록 문제
믹스패널 MCP 관리형 인증, 왜 필요한가요?
개인별 연결은 각 구성원이 Claude 설정에서 Mixpanel 커넥터를 추가하고 본인 계정으로 로그인하는 방식이에요. (참조: [MCP2탄] Claude·ChatGPT에 Mixpanel MCP 연결하기)
문제는 이 방식이면 관리자에게 두 가지 걱정이 생겨요.
첫째, 누구의 커넥션이 살아 있는지 모른다. 누가 언제 MCP를 연결했는지는 Mixpanel 감사 로그에 남아요. 하지만 연결 해제는 아직 기록되지 않아서, 로그만으로는 "지금 누가 데이터를 조회할 수 있는 연결을 갖고 있는지"를 알 수 없죠. Claude 쪽 연결 설정은 각자 본인 계정에서만 손댈 수 있어요. 그래서 관리자가 대신 끊어 줄 방법도 없어요.
둘째, 퇴사자 회수를 확인할 수 없다. Mixpanel 조직에서 계정을 빼면 데이터 접근은 막혀요. 하지만 그 사람 Claude 계정에 남은 Mixpanel 커넥터 설정은 관리자가 보지도, 지우지도 못해요. 데이터는 막았어도 "연결을 끊었다"고 볼 근거가 없는거죠.
이 두 가지는 Mixpanel이나 Claude의 보안 문제가 아니라, 연결 주체가 개인이라서 생기는 관리 문제예요. 그래서 해결책도 연결 주체를 바꾸는 쪽에 있어요.
Mixpanel MCP 관리형 인증, 무엇이 다른가요?
관리형 인증은 Claude 관리자와 Mixpanel 조직 관리자가 한 번 설정하면 조직 구성원 전원을 Mixpanel MCP 서버에 연결해 주는 기능이에요. 구성원은 Claude를 열면 Mixpanel이 연결된 상태라 바로 "지난주 가입자 리텐션 보여줘"라고 물을 수 있어요.
어떻게 이게 가능하냐구요? 지금부터 설명 드릴게요
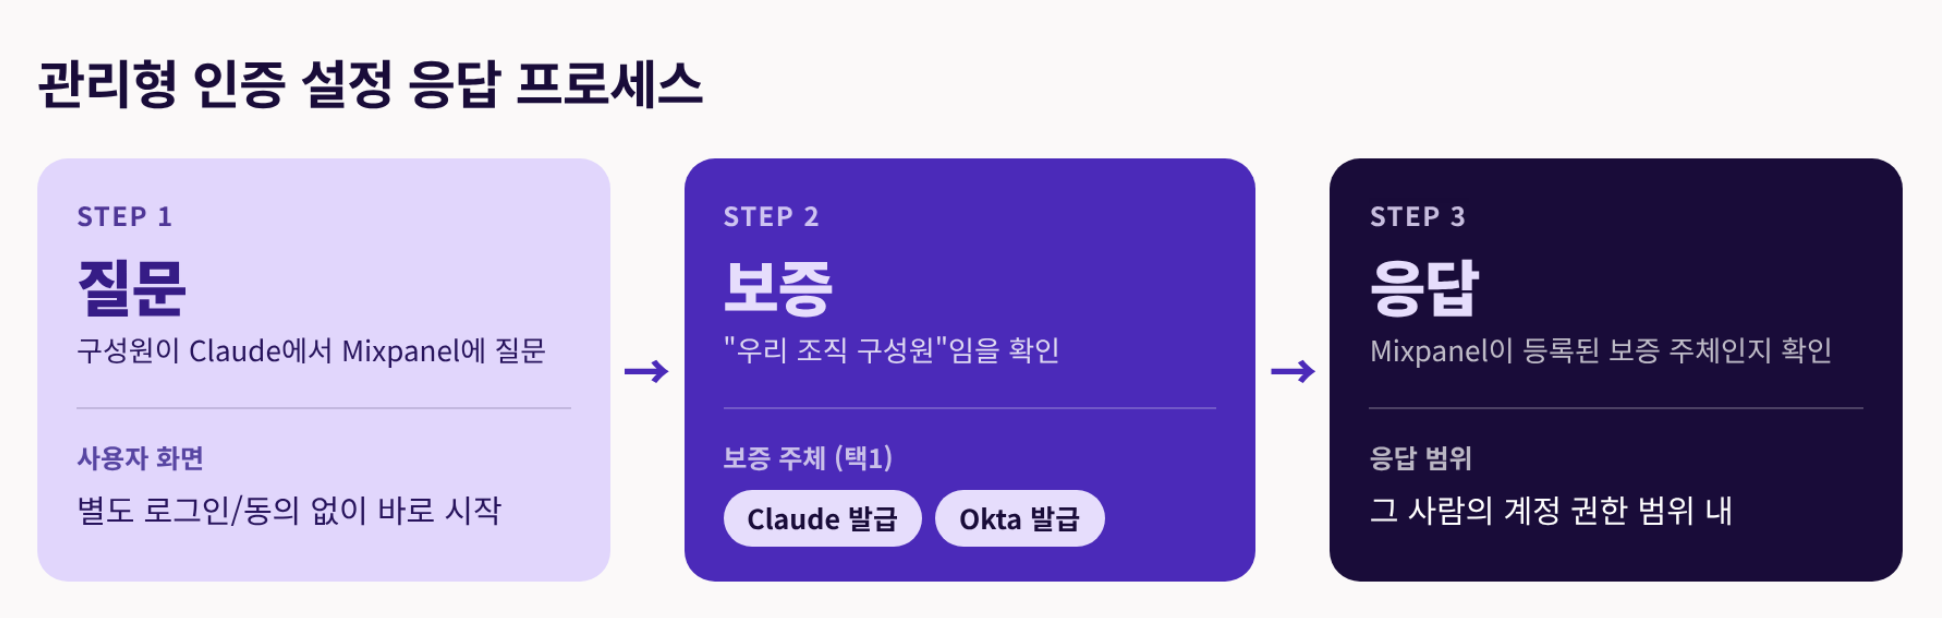
관리형 인증의 질문-답변 처리 과정은 어떻게 되죠?
[1] 발급 주체 Issuer 선택
관리형 인증을 시작하려면 "이 사람이 우리 조직 구성원이 맞다"를 보증하는 발급자를 Claude와 IDP (Okta) 중에서 선택해야 합니다.
신원보증 발급 주체(issuer)란?
Claude가 Mixpanel에 "이 사용자는 우리 조직 사람이에요"라고 건넬 때, 그 보증서를 발급하는 쪽이에요. 관리형 인증에서는 클로드와 옥타 중 선택할 수 있어요.
발급 주체를 선택하면 멤버가 Claude에서 Mixpanel을 사용할 때, 발급자(Claude 또는 Okta)가 멤버의 신원을 확인하고 Mixpanel에 해당 멤버의 이메일 주소를 전송합니다. Mixpanel은 해당 이메일을 조직 내 사용자와 대조하여 Claude가 해당 사용자 역할을 수행하도록 승인하구요. 한 번 받은 인증은 최대 1시간 유효하고, 그 뒤에는 Claude가 발급 주체에게서 새로 받아 와요. 그사이 권한이 사라진 사람은 이 갱신에서 걸러져요.
[2] Mixpanel의 사용자 권한 확인
권한은 Mixpanel이 확인해요. 요청이 올 때마다 그 사람의 프로젝트 권한을 다시 보니까, 원래 볼 수 있던 데이터만 조회돼요. 연결은 관리자가 대신 해도, 데이터를 보는 주체는 여전히 구성원 본인이기 때문이죠.
Mixpanel MCP 관리형 인증 사용 조건이 있나요?
도입 전 체크리스트
- Claude 플랜이 Team 또는 Enterprise여야 해요. Mixpanel 플랜은 무/유료 상관없어요.
- Mixpanel 조직에서 MCP가 켜져 있어야 해요. 조직 관리자가 Settings → Org → AI Settings에서 켜면 끝 (적용까지 최대 15분)
- Mixpanel 조직에 회사 이메일 도메인이 인증돼 있어야 해요. Mixpanel은 인증된 도메인의 구성원만 받아요.
- Claude 계정 이메일과 Mixpanel 계정 이메일이 정확히 같아야 해요. 대소문자만 무시하고, alias나 플러스 주소(name+team@)는 다른 주소로 취급해요. Claude 이메일과 같은 Mixpanel 계정이 없으면 관리형 인증으로 연결할 수 없어요. 이 멤버는 개인 Connect로 직접 로그인해 연결할 수 있어요.
- 분석 툴 자체의 보안 확인 항목은 데이터 분석 툴 보안 체크리스트를 확인하세요
관리형 인증을 켜도 개인 연결은 그대로 쓸 수 있나요?
네, 기본 설정에서는 그대로 쓸 수 있어요. 개인 계정 연결을 막고 싶다면, Mixpanel 커넥터를 관리형 인증으로만 연결되게 정할 수 있어요.
Mixpanel MCP 관리형 인증 설정 가이드
이번 가이드에서는 Claude 앱 기준으로 관리형 인증을 설정하는 법을 소개할게요.
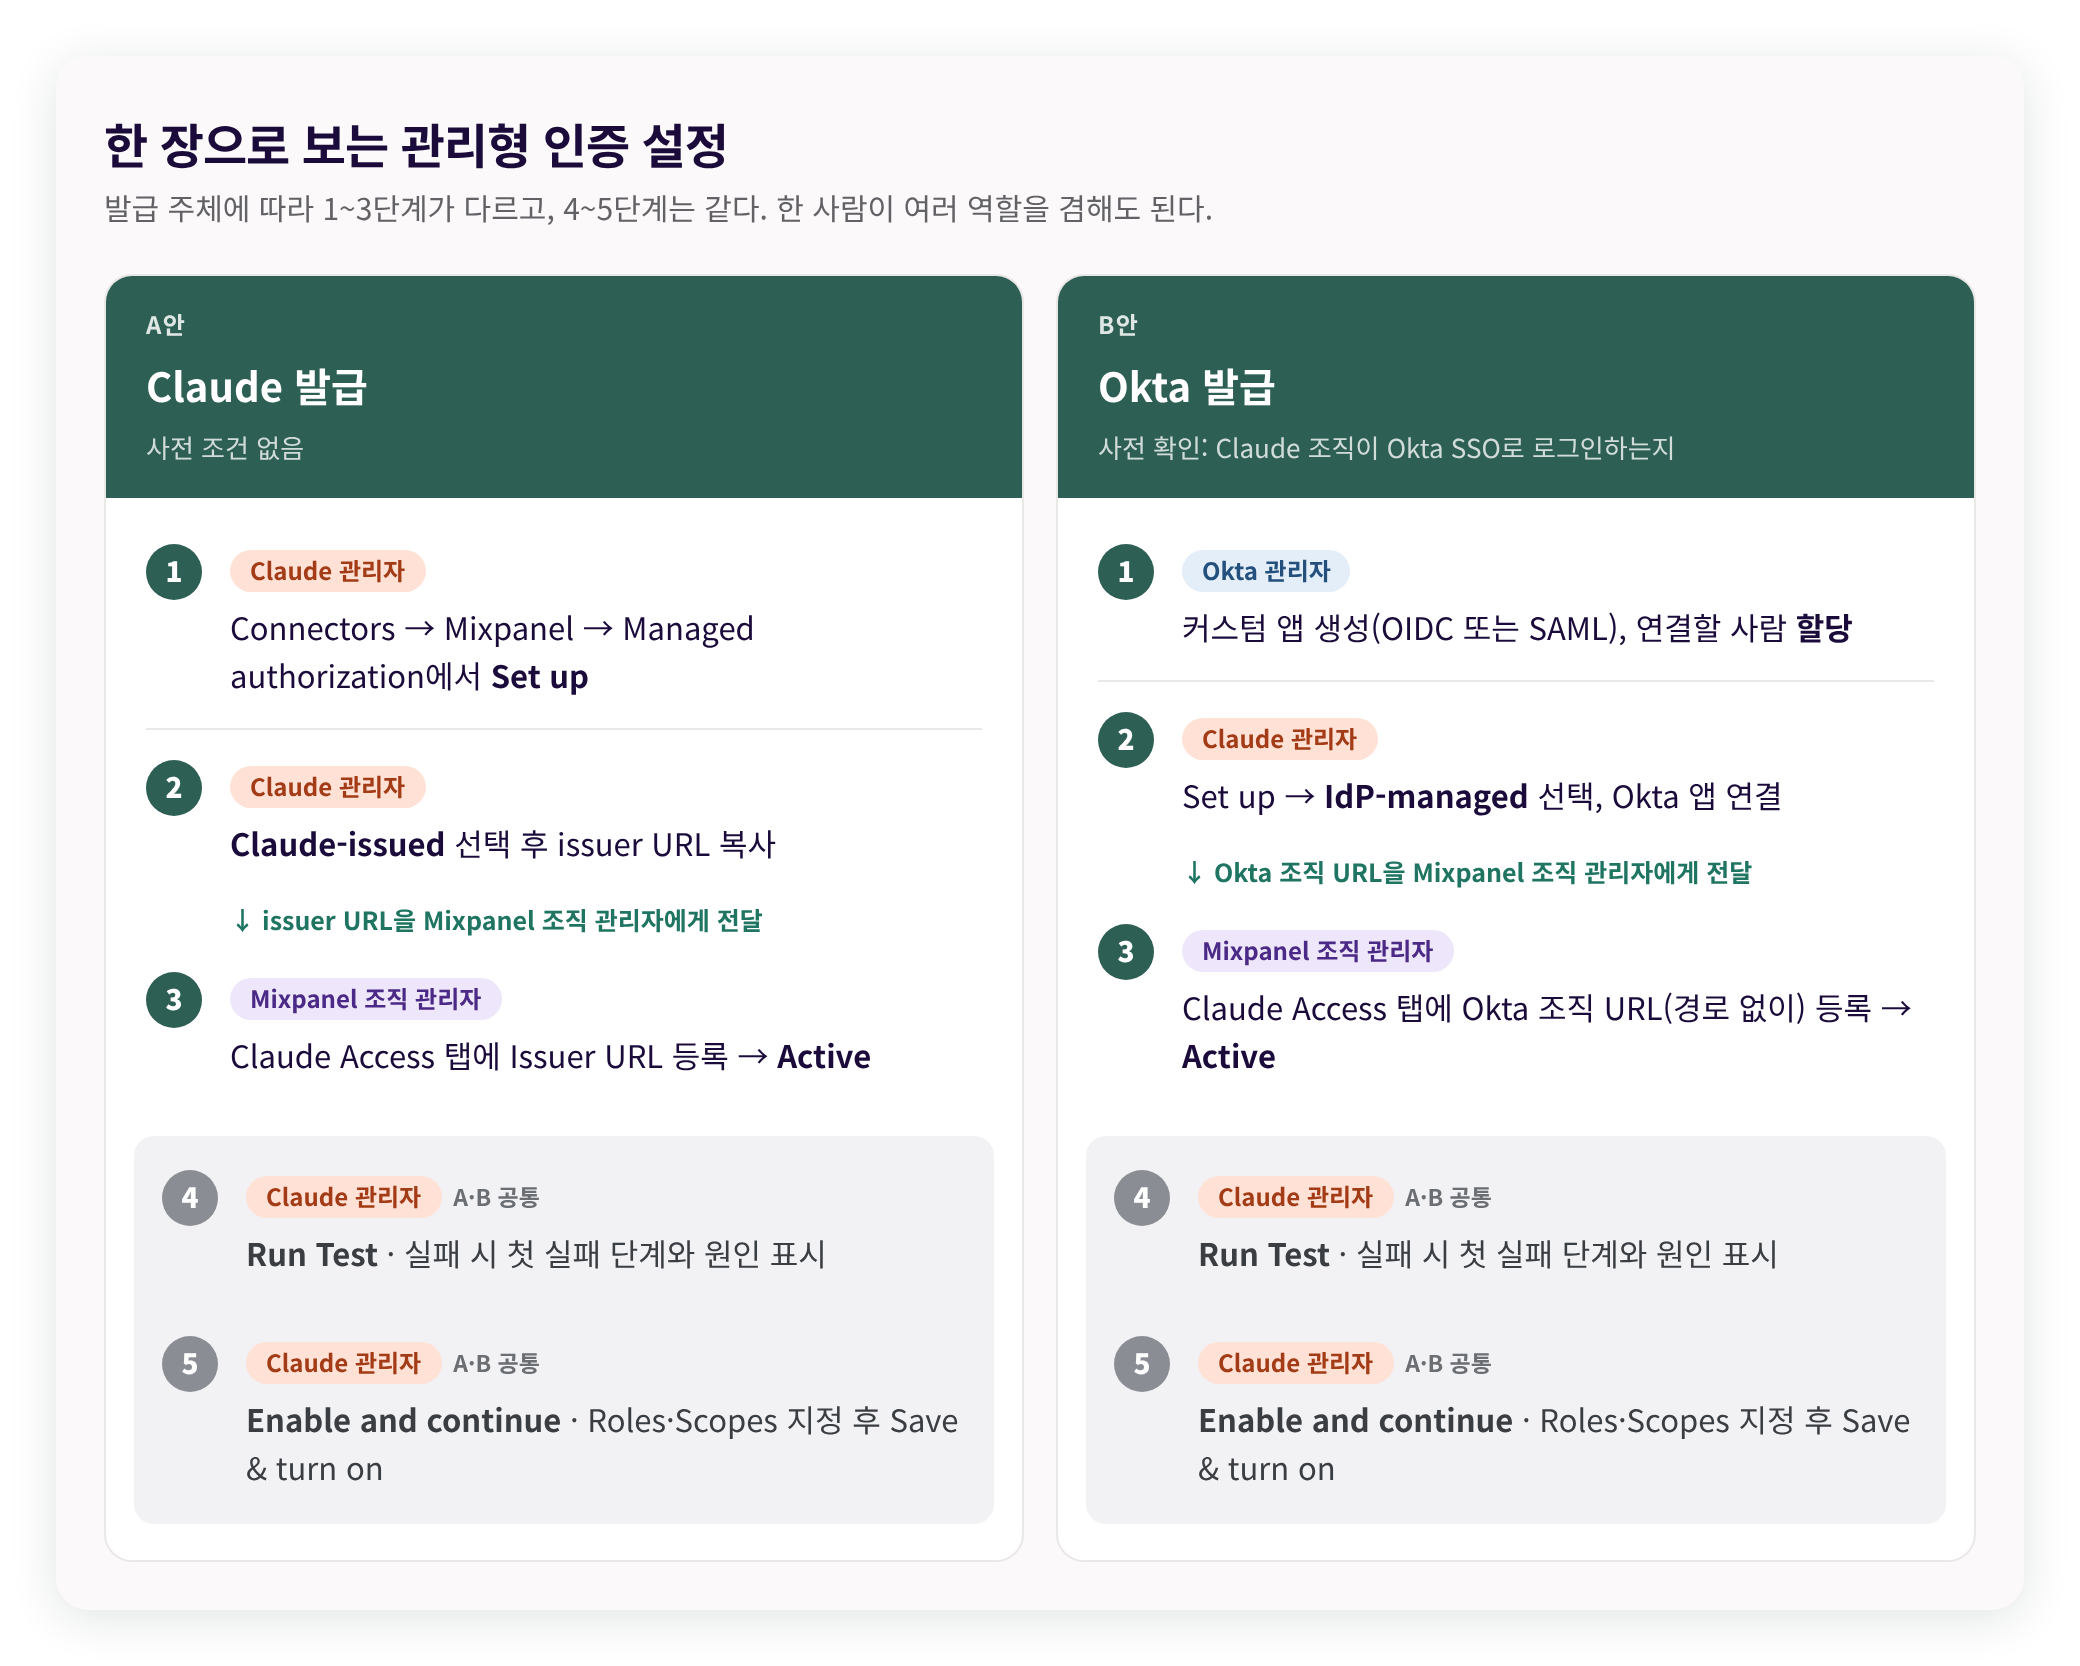
관리자 역할이 셋 나와요. Claude 관리자, Mixpanel 조직 관리자, 그리고 Okta를 쓸 때만 Okta 관리자. 한 사람이 여러 역할을 겸해도 돼요.
발급 주체에 따라 앞부분 순서가 다르지만, 두 방식 모두 Mixpanel에 발급 주체를 등록한 뒤 Claude에서 테스트하고 켜는 것으로 끝나요.
[1] LLM 서비스 설정 > 커넥트 설정 켜기
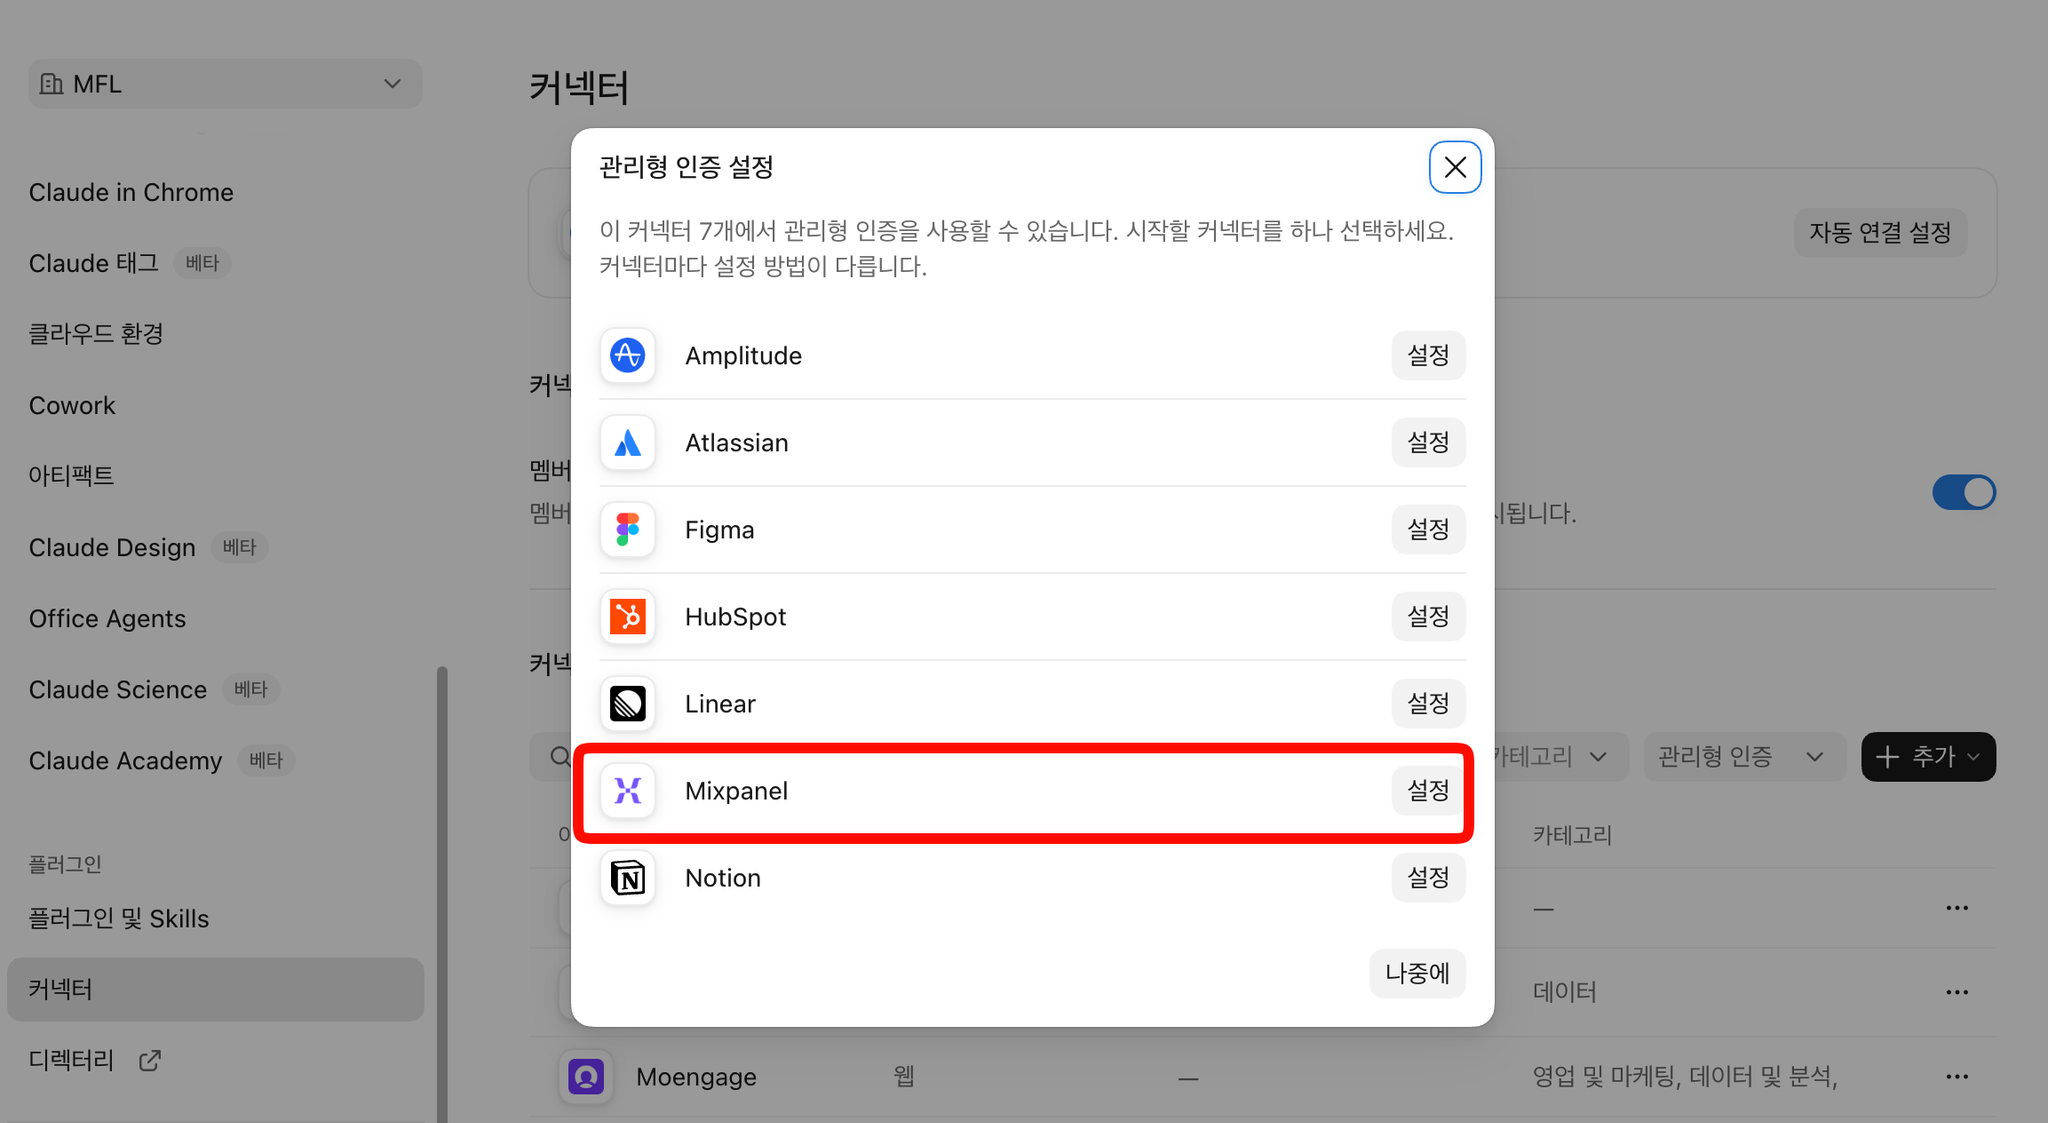
- Claude 관리자가 조직 설정에서 Connectors로 들어가 Mixpanel 커넥터를 고르고, Configuration 탭에서 Managed authorization 옆의 Set up을 누르세요.

[2] 커넥터의 ID 소스(인증 발급주체)를 선택하기
발급 주체로 Claude 또는 Okta를 선택할 수 있어요.
- Claude 발급은 IdP나 SSO가 없어도 가능해요. 하지만 조직에 SSO 켜기를 권장해요.
Claude 발급은 Claude 조직 구성원인지만 확인하고, 회사 IdP(Okta 같은 사내 계정 시스템) 로그인이나 MFA는 확인하지 않아요. Mixpanel 조직에 Require SSO를 켜 두었더라도 Claude 발급 연결에는 그 규칙이 적용되지 않아요. - Okta 발급은 Claude 조직이 Okta SSO로 로그인하고 있어야 쓸 수 있어요.
어떻게 발급 주체를 고를까요? 고르는 기준은 하나예요.
- 연결할 때 회사 MFA(다중인증)를 반드시 거치게 해야 한다면 Okta 발급,
- 빠르게 시작하고 싶고 Claude가 이미 SSO가 되어있다면 Claude 발급으로 충분해요
클로드발급과 Okta 발급 비교
| 항목 | Claude 발급 | Okta 발급 |
|---|---|---|
| 설정 공수 | 가장 빠름. IdP 설정 없음 | Okta에 커스텀 앱 생성 필요 |
| 확인 사항 | 해당 이메일이 현재 Claude 조직 구성원인지? | Okta 로그인과 Okta의 MFA 규칙 |
| 대상 선택 | Claude Roles로 선택 (기본값은 전원) | Okta 앱 할당(Assignments) 후 , Claude Roles을 거침 |
| Mixpanel SSO 규칙 | 적용 안 됨 | 적용 안 됨. 대신 Okta 규칙이 적용됨 |
| 제공 상태 | Claude 쪽 Beta, Mixpanel 쪽 Beta | Claude 쪽 정식 제공, Mixpanel 쪽 Beta |
2-1. Claude 관리형 인증 선택하기
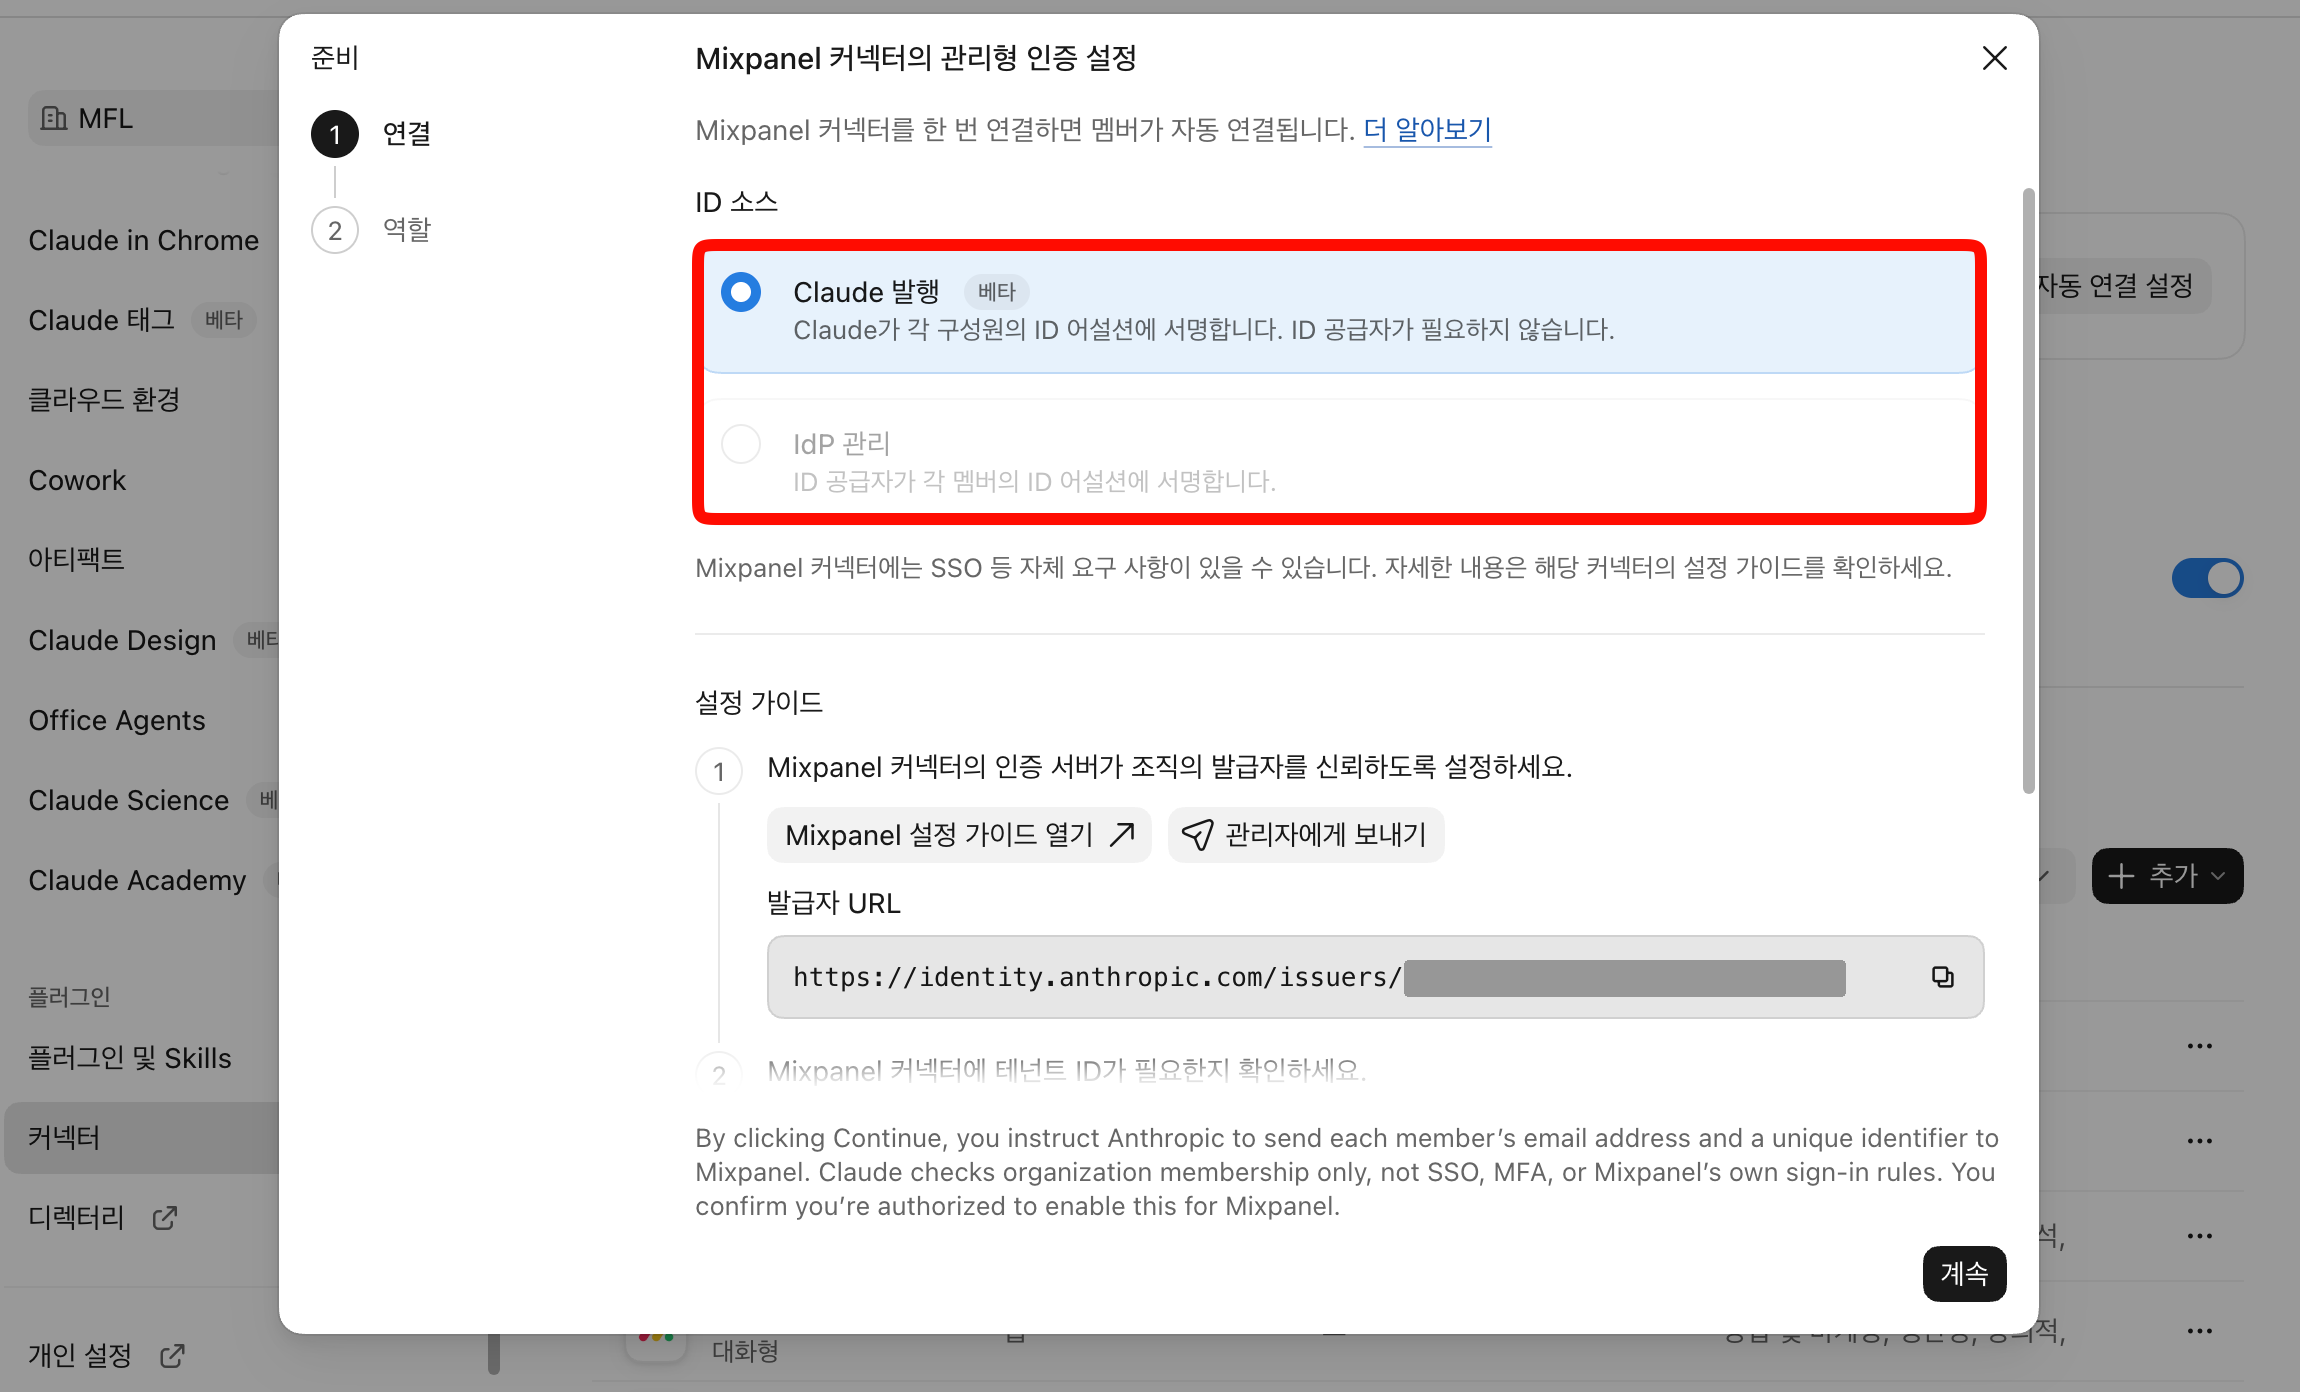
- Claude 설정 > 커넥터 > 자동 연결 설정에 들어간 뒤, ID 소스로 Claude를 선택합니다.

- [연결Connect] 단계에서 Claude-issued를 고르고, 화면의 issuer URL을 복사합니다.
2-2. Okta 관리형 인증 선택하기
시작 전에 Claude 조직이 Okta SSO로 로그인하고 있는지 확인하세요. 그렇지 않으면 이 방식은 쓸 수 없어요.
- Mixpanel은 Okta 카탈로그에 Cross App Access 앱으로 등록돼 있지 않아서, Okta 관리자가 커스텀 앱을 만들고 Assignments 탭에서 연결할 사람을 할당해야 합니다. OIDC로 만들면 Token Exchange만 켜고 나머지는 기본값으로 두면 됩니다.
SAML 2.0으로 만들면
- Single sign-on URL에 https://mixpanel.com/
- Audience URI에 https://auth.mixpanel.com
- Name ID는 EmailAddress
- Application username은 Email
- 사용자에게 앱 아이콘이 보이지 않게 설정
- Claude에서 IdP-managed를 고르고, Open WorkOS setup으로 1번에서 만든 Okta 앱을 연결합니다.
[3] 믹스패널 관리자에서 발급사 추가
Organization Settings > Access Security > Claude Access > Add Identity Provider 에서 발급사를 추가할 수 있습니다. 만약 Add Identity Provider (ID 공급자 추가)가 비활성화된 경우, 조직에서 도메인 클레임이 되지 않은 것이니, Domain Claiming 탭에서 도메인 등록하세요.
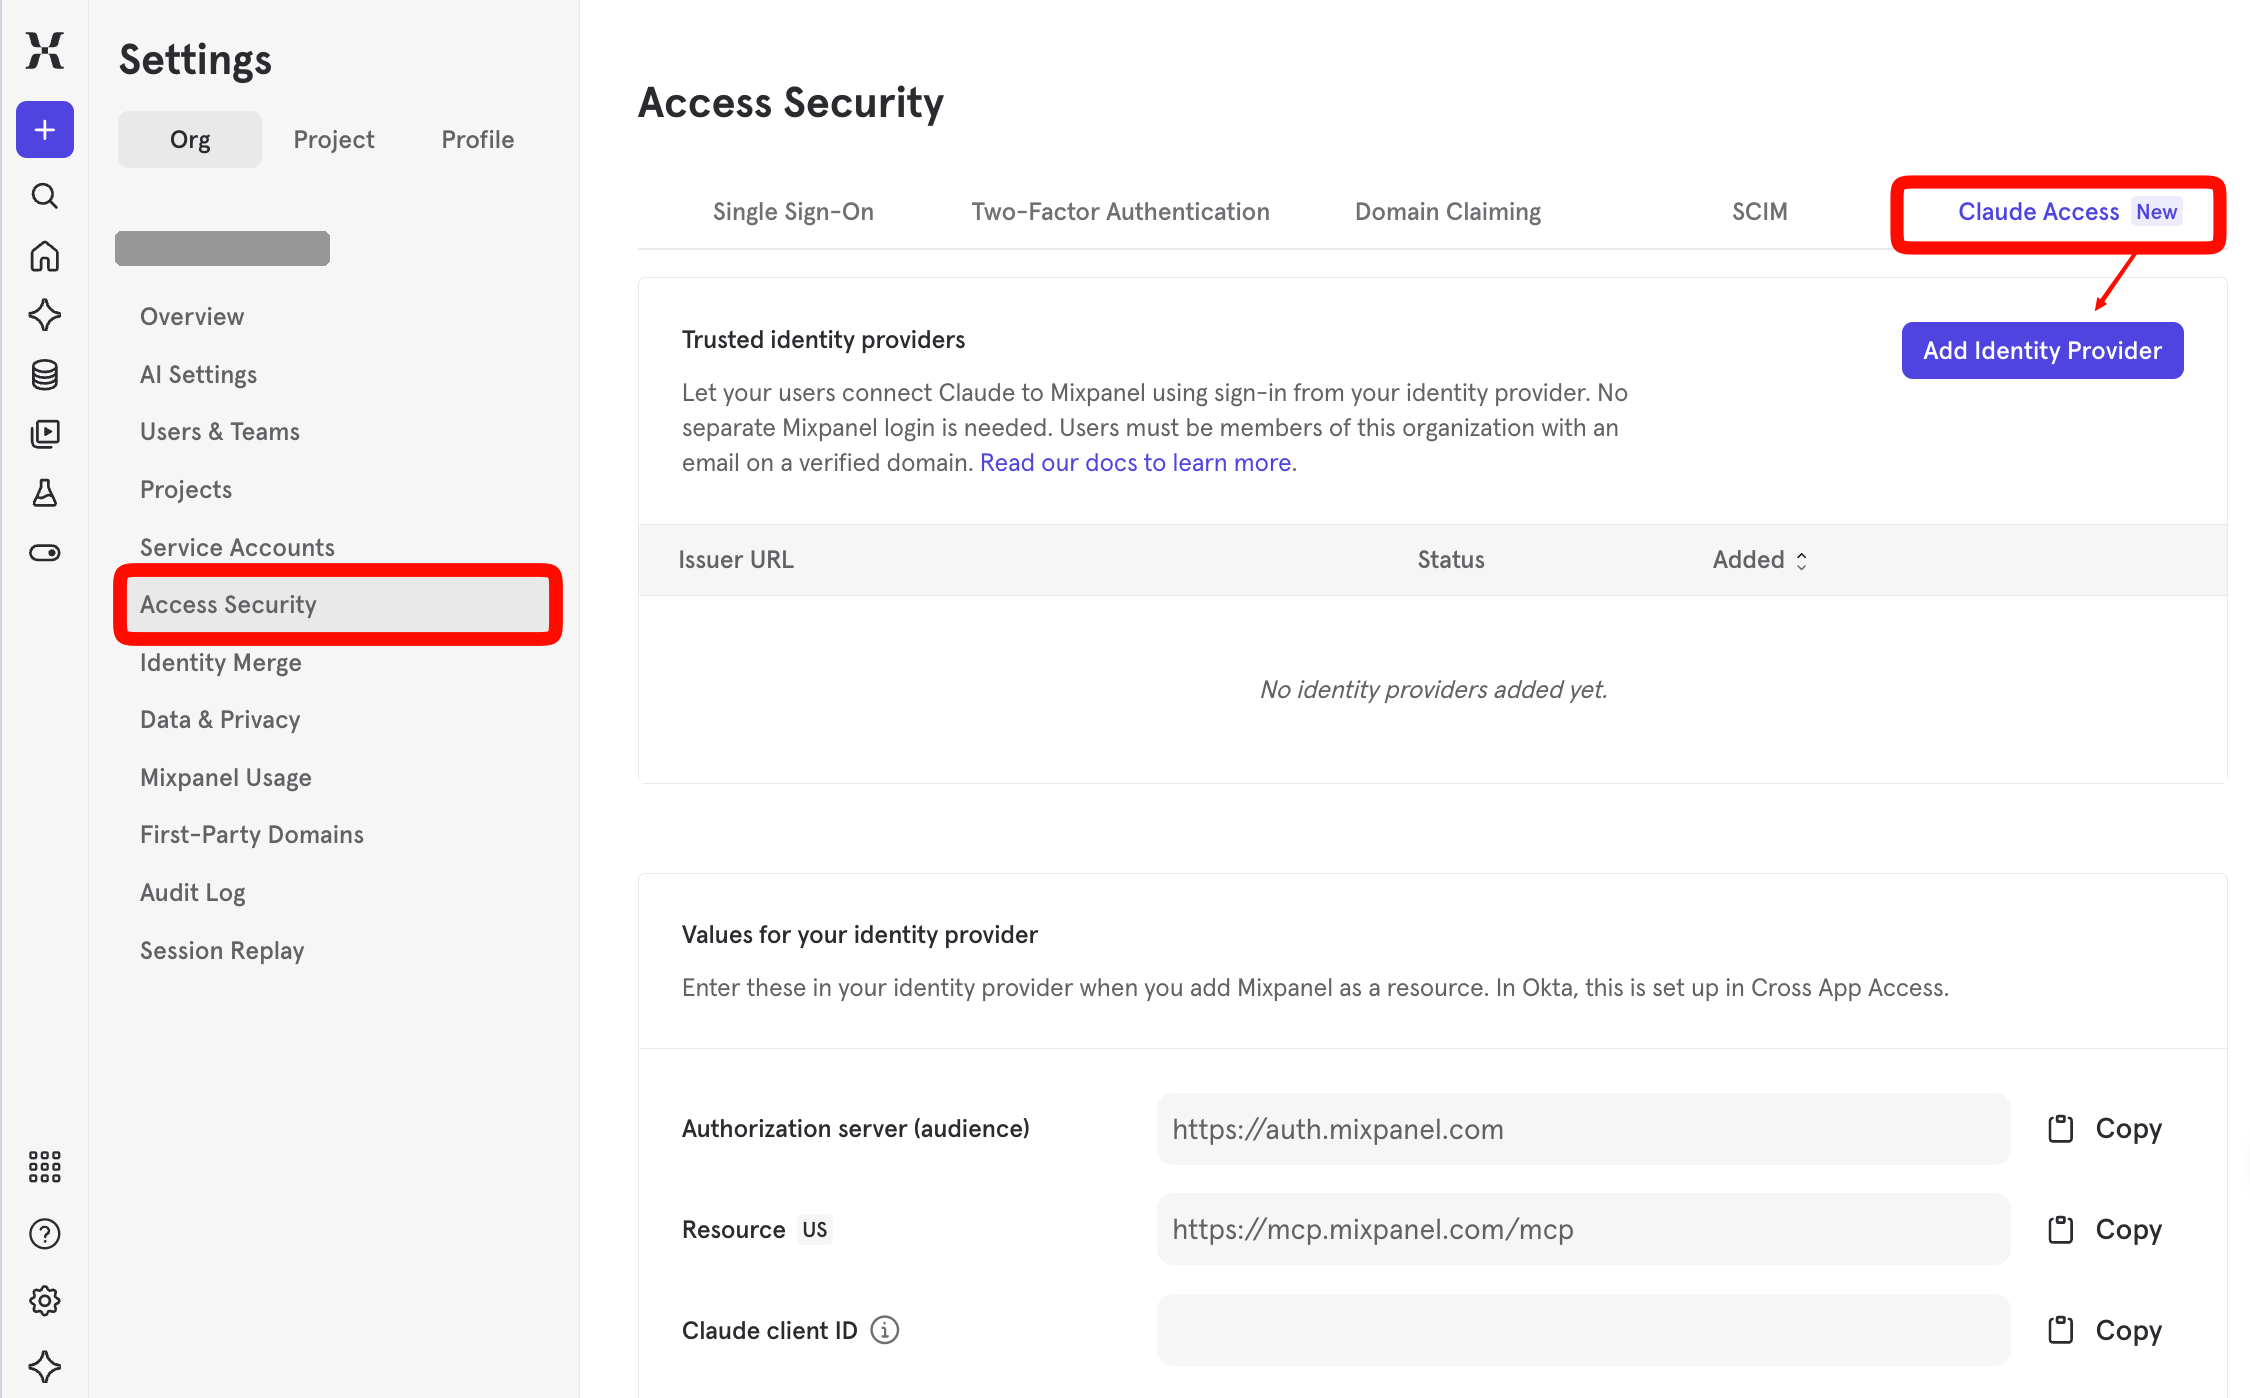
- Claude에서 복사한 issuer URL을 Mixpanel 조직 설정에서 추가합니다.
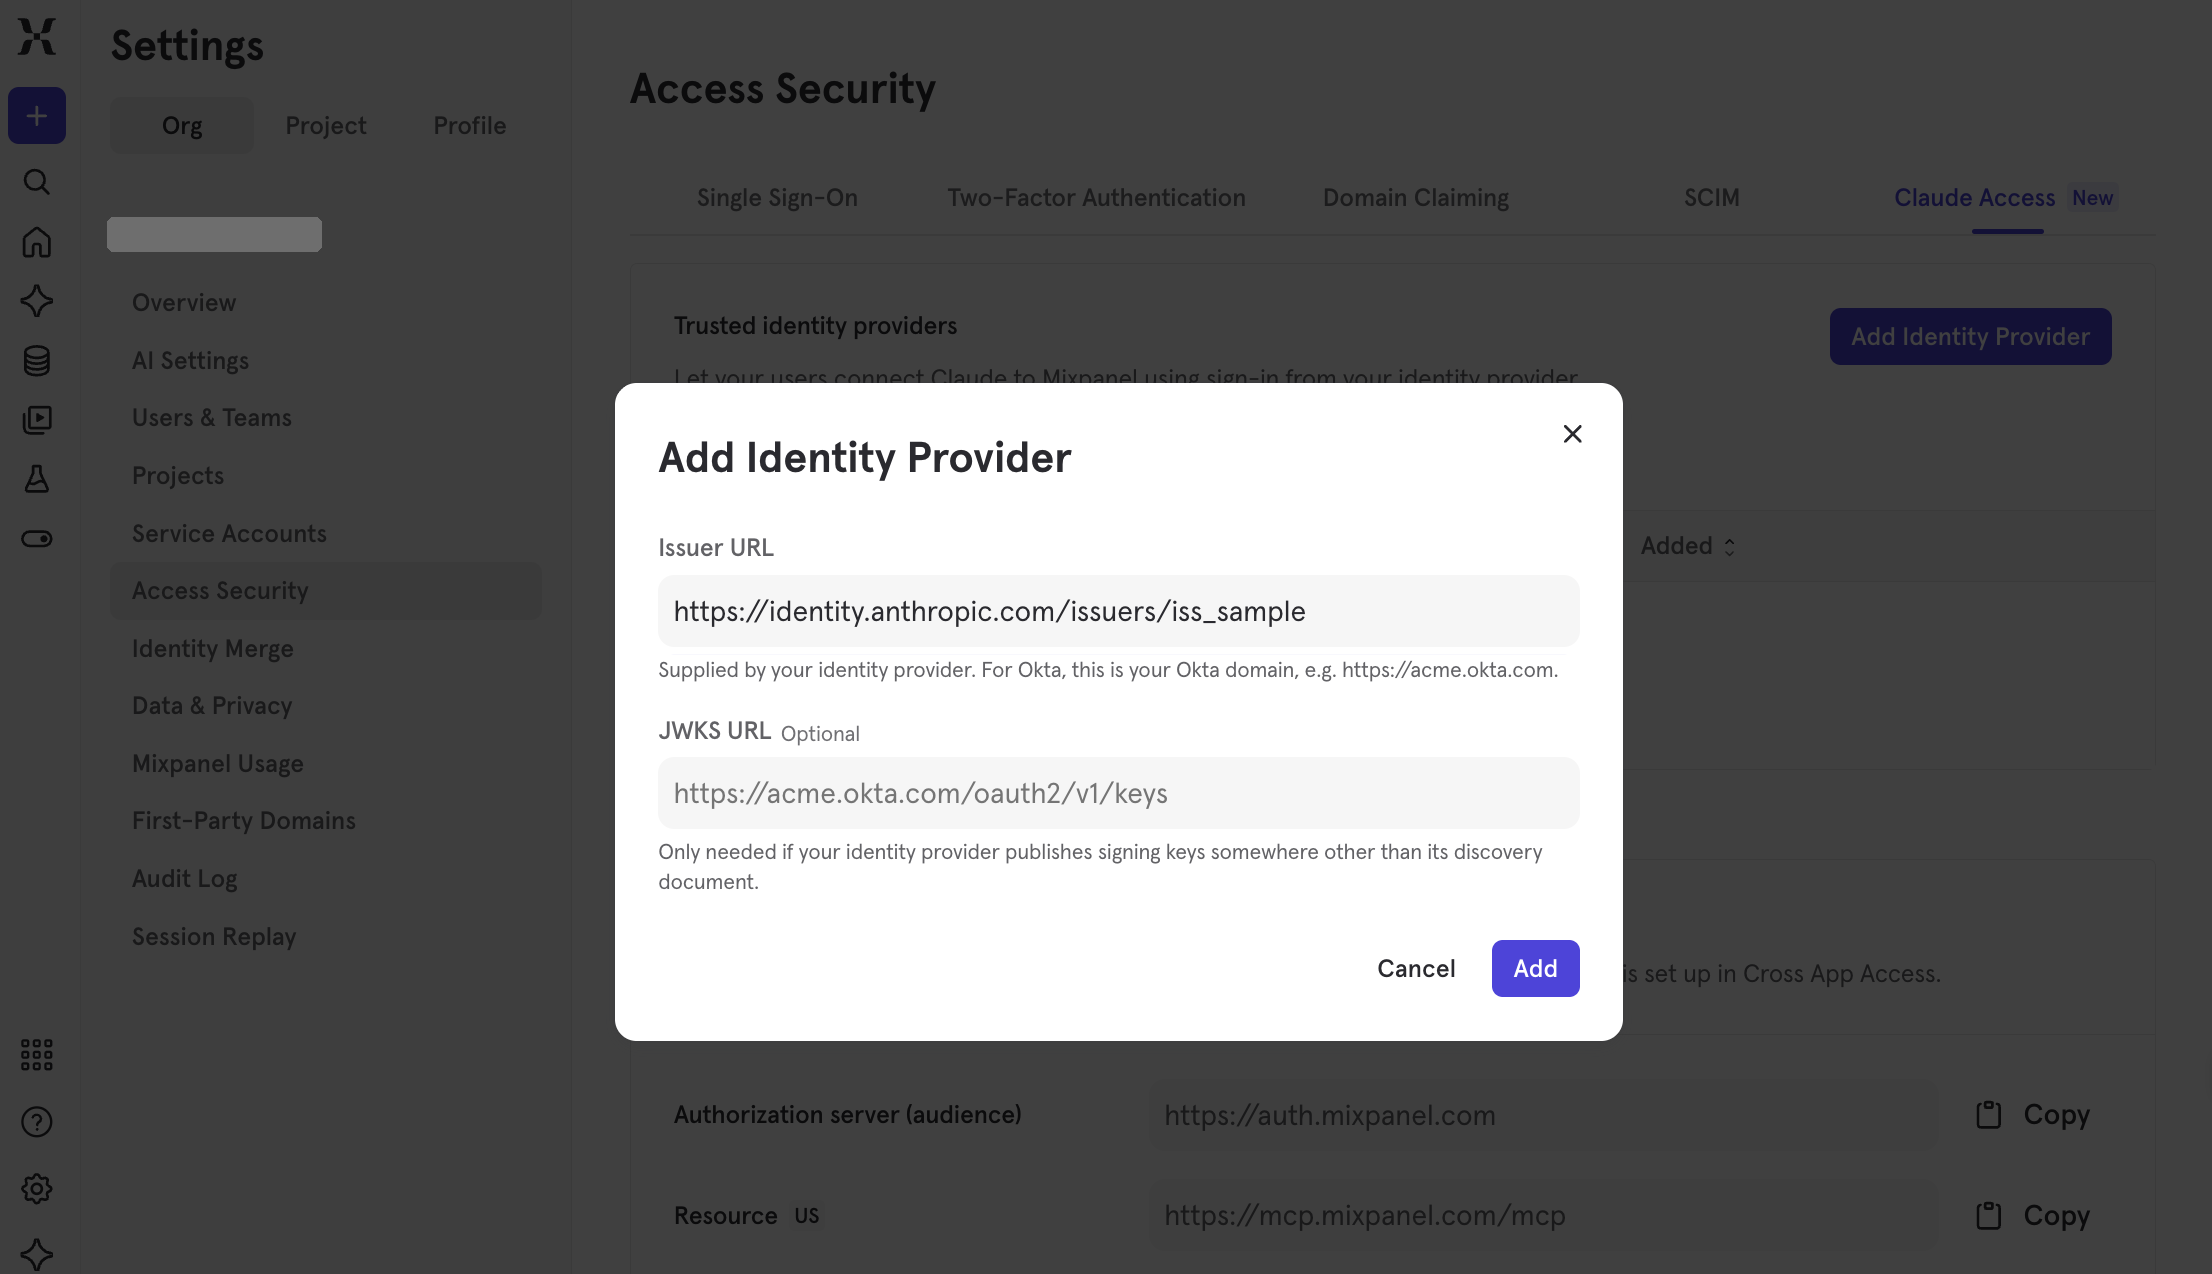
- Organization Settings > Access Security > Claude Access > Add Identity Provider를 누르고 Issuer URL에 받은 URL을 붙여 넣으세요. JWKS URL은 비워 두고 Add를 누르면 Active로 바뀌어요.
- Okta 발급이면 Issuer URL에 Okta 관리자에게 받은 Okta 조직 URL을 넣어요. 경로 없는 주소(okta.com 앞에 회사 이름만 붙은 주소, 커스텀 Okta 도메인을 쓰면 그 주소)여야 하고, 관리 콘솔 주소나 /oauth2/default가 붙은 주소는 안 돼요.
마지막 - Claude에서 테스트하면 설정 끝!
테스트하고 되면 설정 끝!
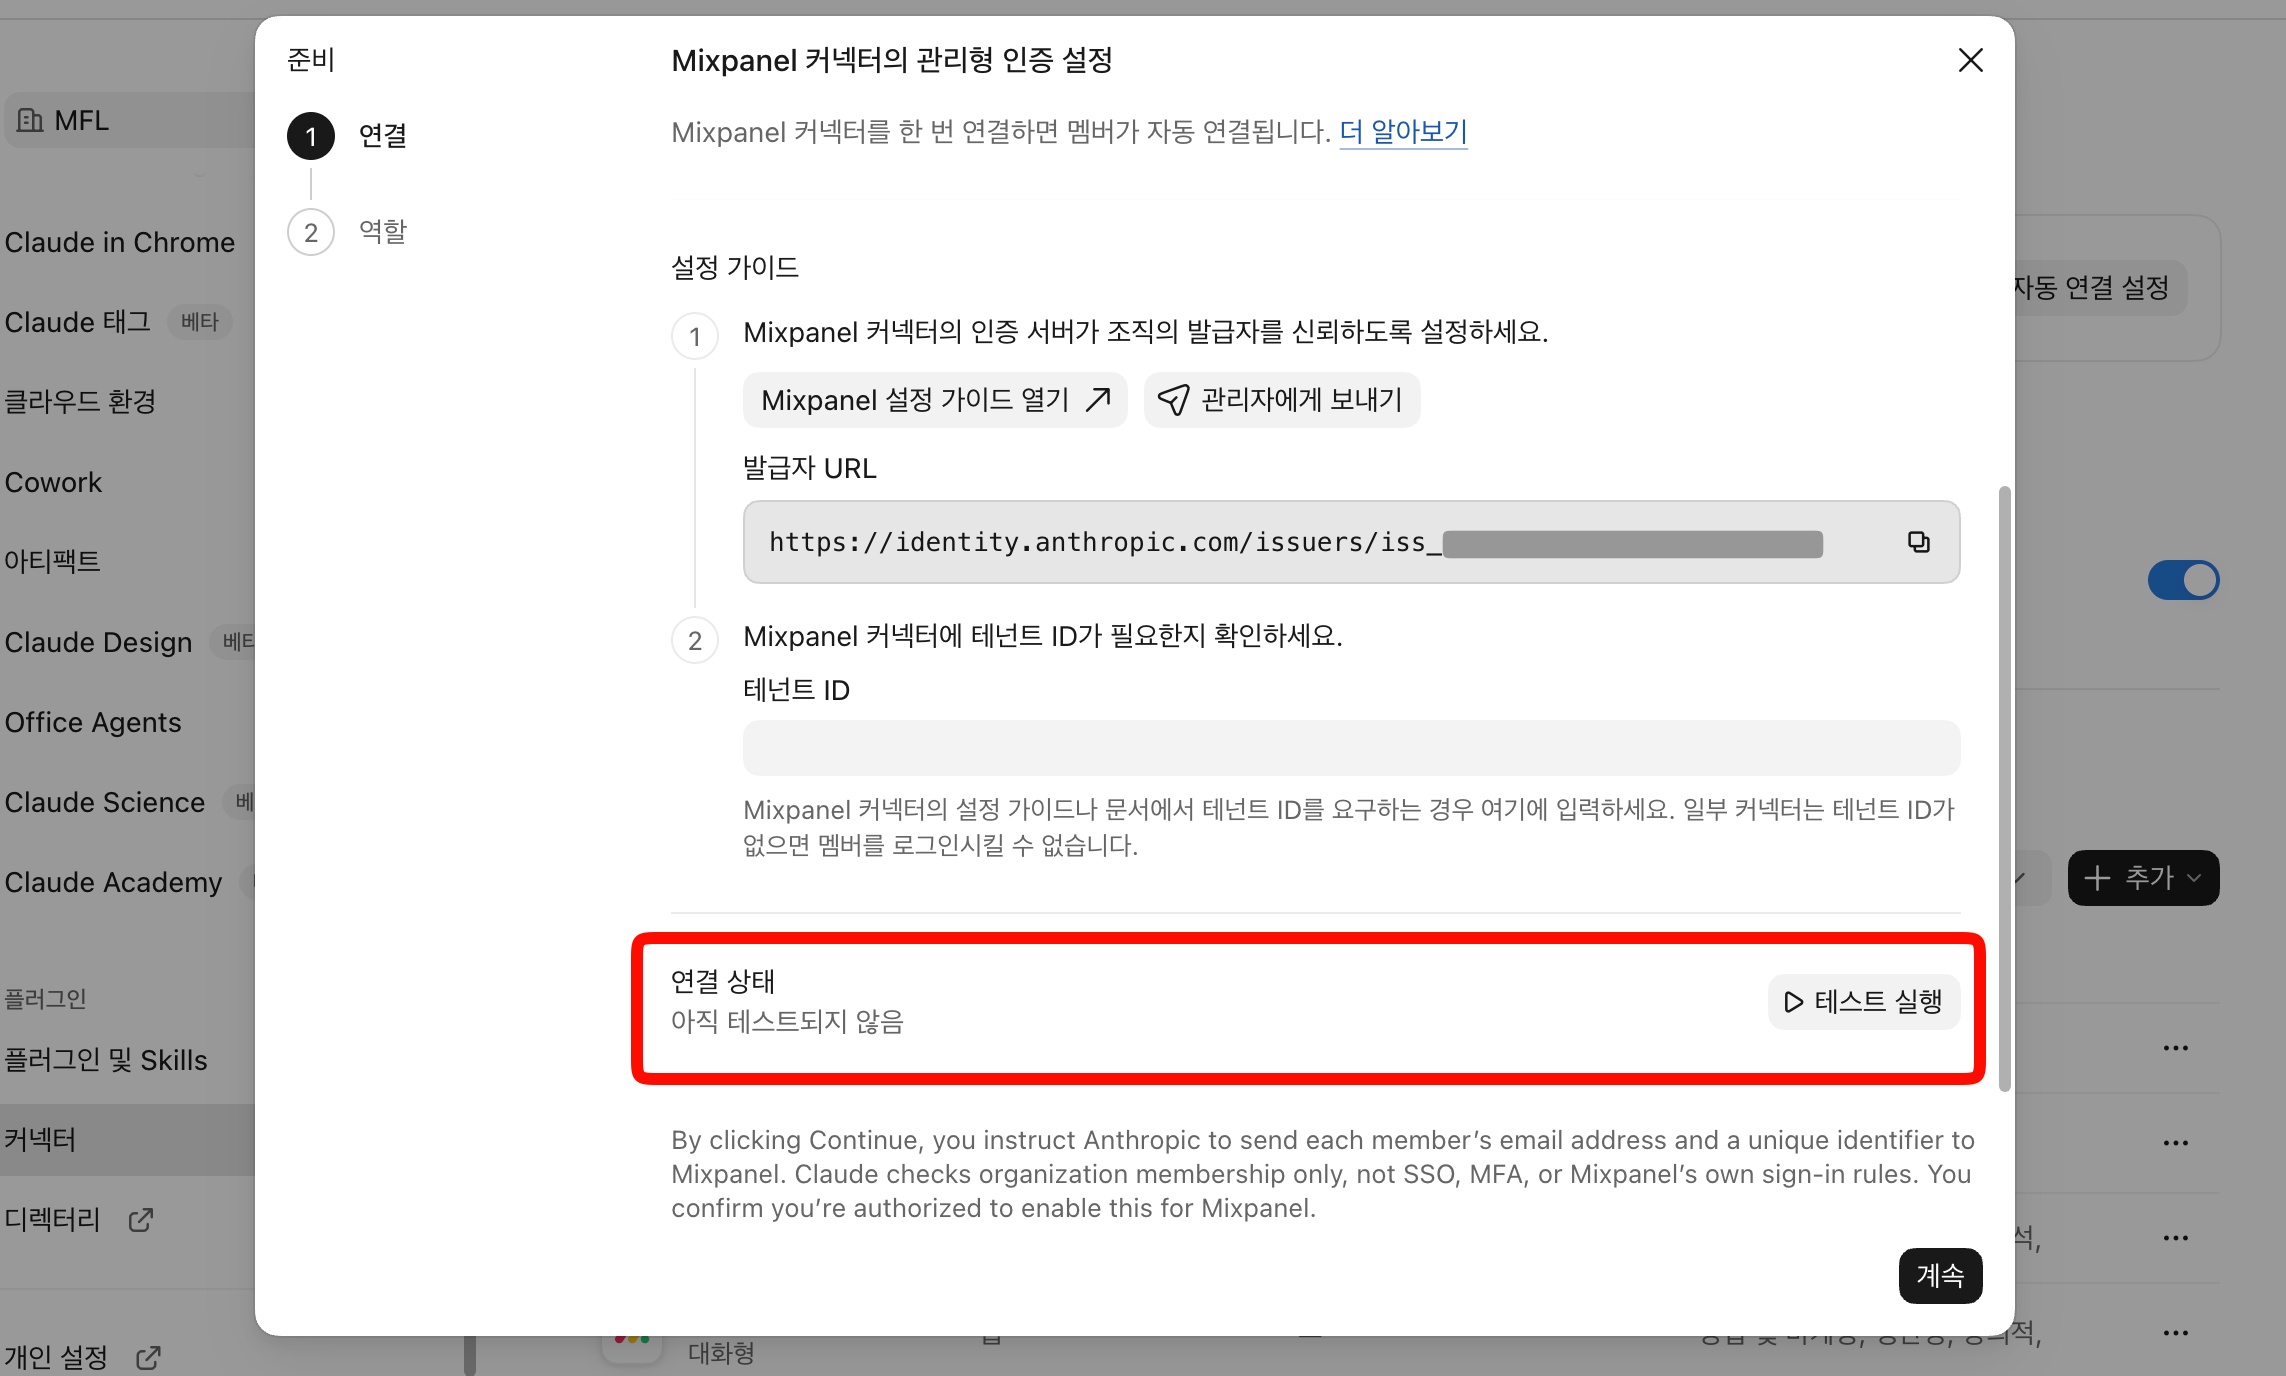
- Claude 설정 페이지에서 Run Test를 누르세요. 실패하면 막힌 단계에서 멈추고 이유를 보여줘요. Mixpanel에 발급 주체가 아직 등록되지 않았거나 꺼져 있어도 여기서 실패해요. Claude 발급 화면에서는 이 버튼이 Test connection으로 보일 수 있어요.
- 이후 Enable and continue를 누른 뒤 Roles에서 대상 역할을, Scopes에서 Claude가 요청할 권한 범위를 정하고 Save & turn on을 누르면 됩니다! 처음엔 커스텀 역할 하나로 분석팀만 시범 운영하는 것도 좋아요.
Claude 쪽 Scopes 단계에서는 Claude가 Mixpanel에 요청할 권한 범위를 정해요. 이 범위는 고른 역할 전체에 같게 적용돼요. 특정 역할만 더 좁히려면 Claude 역할 설정의 Connectors 탭에서 따로 정하면 됩니다.
관리형 연결에 대한 보안팀이 가장 많이 묻는 질문들
Q. 믹스패널 감사 로그(Audit Log)에는 무엇이 남나요?
관리형 인증으로 연결될 때마다 Mixpanel 감사 로그에 mcp_client.authorized 항목이 기록돼요. 그 구성원이 속한 Mixpanel 조직마다 각각 기록되고, 활발히 쓰는 동안에는 한 시간에 한 번꼴로 새 항목이 적재됩니다.
발급 주체 설정을 바꾸면 trusted_identity_issuer.* 항목으로 남아요. 누가 언제 연결했는지는 이 로그로 확인할 수 있어요. 다만 MCP 연결 해제는 아직 기록되지 않아요. 대신 관리자가 연결을 회수할 수 있어요.
Q. 관리형 연결을 하면 퇴사자 권한을 관리자가 회수할 수 있게 되나요?
네 퇴사자 권한을 관리자가 회수할 수 있어요. 아래 순서만 지키면 돼요.

- Mixpanel 조직에서 그 사람을 제거해요. 그럼 데이터 접근이 바로 막혀요.
- 클로드/옥타와 같은 인증 발급 주체에서도 제거해요.
Claude 발급이면 Claude 조직에서, Okta 발급이면 Okta에서 삭제하거나 Mixpanel MCP 앱 할당을 해제해요. 이걸 빼먹으면 Claude나 Okta는 계속 그 사람을 우리 직원으로 확인하게 됩니다.
Q. 연결 전체를 중단할 수도 있나요? 잠깐 중단도 가능한가요?
두 가지 방법이 있어요.
- Claude 관리자가 Managed authorization 설정에서 Disable을 누르면 돼요. 그럼 구성원들은 개인 연결 방식으로 돌아가요.
- Mixpanel 관리자가 Claude Access 탭에서 발급 주체를 끄면 살아 있는 연결이 한 시간 안에 만료되고, 다시 켜면 그대로 재개돼요.
관리형 커넥터로 MCP 연결하고,
안전하게 분석을 더 잘하고 싶다면, 마켓핏랩 솔루션즈
마켓핏랩 솔루션즈는 국내 유일의 믹스패널 공식 파트너예요. 이벤트 설계와 도입 온보딩은 물론, 리텐션 퍼널 개선 컨설팅까지 함께 진행해요. 도입 이후에도 Slack과 이메일로 상시 기술 지원을 드려요.
보안, 분석을 더 잘하고 싶거나 MCP로 만든 리포트를 검증하고 정확하게 분석하고 싶다면 마켓핏랩 솔루션즈로 연락 주세요. PO/PM 현업 실무자 출신 분석가들이 도움을 드립니다.
그 외에 자주 묻는 질문
Q. Mixpanel Free 플랜도 되나요?
돼요. 관리형 인증은 Free를 포함한 Mixpanel 전 플랜에서 Beta로 제공돼요. 단, Claude 쪽은 Team 또는 Enterprise 플랜이어야 해요.
Q. Claude 개인 계정으로 MCP를 연결한 팀원은요?
대상이 아니에요. 관리형 인증은 Claude 조직 단위로 설정하는 기능이라 개인 플랜에는 적용되지 않아요. 그 팀원은 기존대로 개인 연결을 쓰면 돼요.
Q. 관리형 연결 시, 개인 연결은 어떻게 되나요?
기본 설정에서는 그대로 써도 돼요. 관리형 인증과 개인 연결이 둘 다 켜져 있으면 Claude는 관리형 인증을 먼저 시도하고, 안 되면 개인 연결로 넘어가요. 개인 커넥터 추가도 계속 가능해요. 단, Claude 관리자가 이 커넥터를 관리형 인증으로만 연결되도록 정해 두면 개인 연결로 넘어가지 않아요.
Q. ChatGPT나 다른 AI 도구에도 같은 방식으로 하나요?
현재 공식 문서에 안내된 관리형 연결은 Claude뿐이에요(2026년 11월 기준). ChatGPT, Cursor, Notion 등은 기존처럼 구성원이 각자 OAuth로 연결해야 합니다.
Q. Okta가 없으면 관리형 인증을 못 쓰나요?
쓸 수 있어요. Claude 발급(Claude-issued)을 고르면 IdP 없이 Claude 조직 구성원인지만 확인해 연결돼요. 다만 이 방식은 Claude 쪽에서 Beta이고, 회사 IdP의 MFA 규칙은 적용되지 않아요.


메일로 전해드려요
마켓핏랩 솔루션즈 : Mixpanel·AppsFlyer·MoEngage·OneSignal·VWO 공식 파트너

솔루션즈 AI가 만들어드립니다
인사이트를 빠르게 확보하세요!


(주)마켓핏랩 | 대표이사 정성영 | 서울시 강남구 테헤란로 113, 1503